Zentrale Systeme fallen aus, Kunden melden Probleme und der IT-Leiter ruft den Ausnahmezustand aus. Bei einem Cyberangriff ist schnelles und strukturiertes Handeln gefragt, um die Auswirkungen zu begrenzen. Auf ein solches Szenario muss die Geschäftsleitung vorbereitet sein, denn ohne Notfallplan kann ein Angriff die Existenz des Unternehmens bedrohen. IT-Sicherheit ist längst ein geschäftskritischer Faktor und keine reine Aufgabe der IT-Abteilung mehr. Im Zuge von NIS 2 wird Cybersicherheit für betroffene Unternehmen zur Managementaufgabe: Ihre Geschäftsleitungen müssen Risiken verstehen, fundierte Entscheidungen treffen und die Umsetzung angemessener Schutzmaßnahmen überwachen können. Im Interview erklärt Mirko Radojicic, Senior Consultant bei G DATA CyberDefense, wie die NIS-2-Schulung von G DATA für Geschäftsleitungen aufgebaut ist. Außerdem erläutert er, weshalb G DATA auf interaktive Workshops und realen Angriffsszenarien setzt und wie Erfahrungen aus Incident-Response-Einsätzen in die Schulungen einfließen.
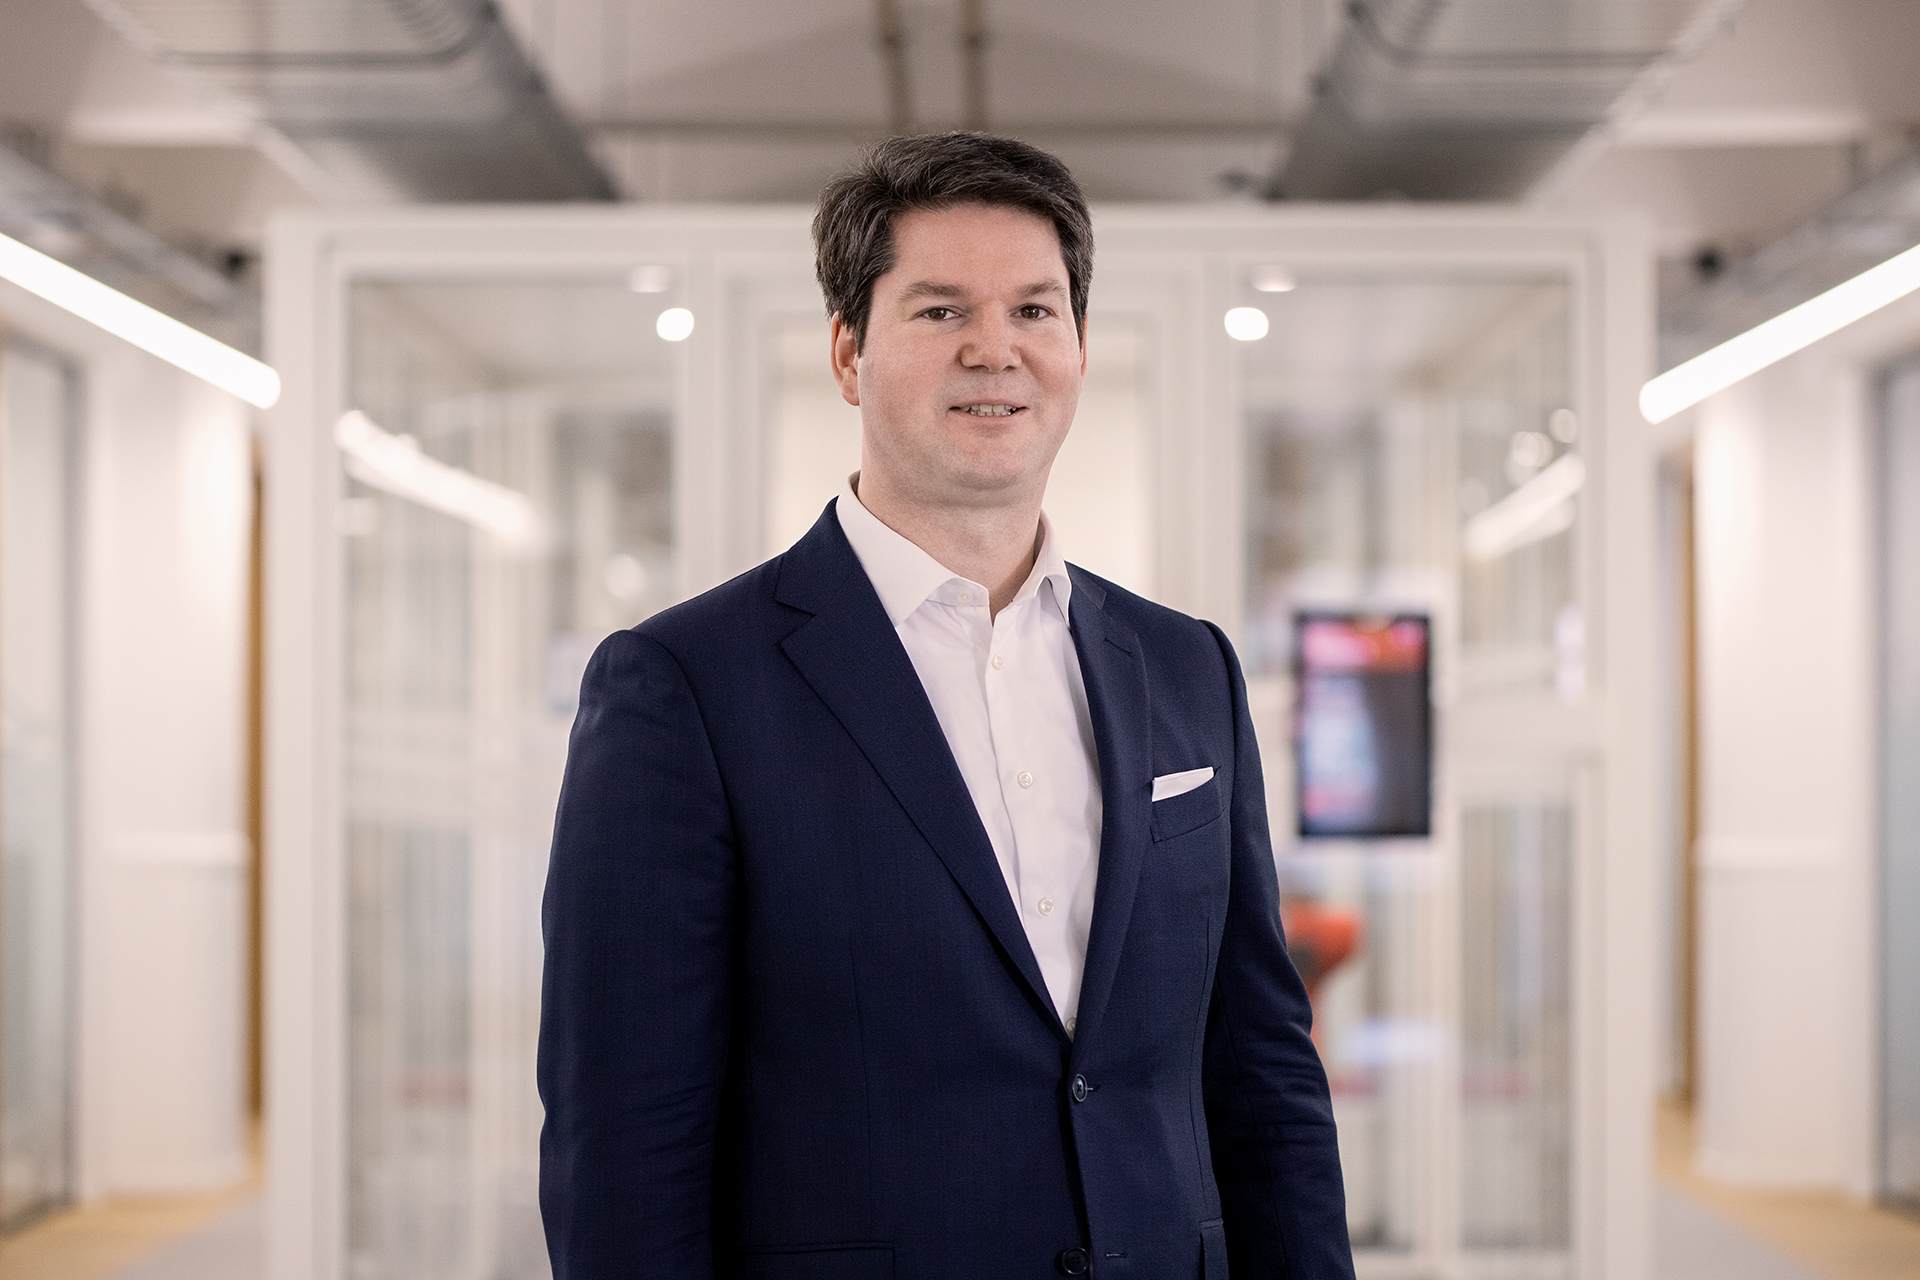
Bevor wir ins Thema einsteigen: Was machst du bei G DATA?
Mirko Radojicic: Als Senior Consultant begleite ich Unternehmen dabei, ihre IT-Sicherheit weiterzuentwickeln und regulatorische Anforderungen wie NIS-2 umzusetzen. Dazu gehören unter anderem NIS-2-Gap-Analysen und Security Assessments. Auf Grundlage der Ergebnisse erarbeiten wir gemeinsam mit den Unternehmen konkrete Maßnahmen und begleiten sie bei deren Umsetzung. Ein weiterer Teil meiner Arbeit besteht darin, Mitglieder von Geschäftsleitungen zu schulen. Dabei profitieren die Teilnehmenden nicht nur von unserem Wissen rund um NIS-2, sondern auch von den Erfahrungen unseres Computer-Security-Incident-Response-Teams (CSIRT). G DATA begleitet seit vielen Jahren Unternehmen bei realen Cyberangriffen und unterstützt sie im Rahmen von Incident-Response-Einsätzen. Die dabei gewonnenen Erkenntnisse fließen direkt in unsere Workshops ein. Wir wissen aus der Praxis, wie Angreifer vorgehen, welche Schwachstellen sie ausnutzen und vor welchen Herausforderungen Unternehmen im Ernstfall stehen. Genau dieses Wissen hilft dabei, abstrakte Anforderungen aus NIS-2 greifbar zu machen und sie anhand konkreter Beispiele in den Unternehmensalltag zu übertragen.
Würdest du bei NIS-2 von einem Paradigmenwechsel sprechen?
Mirko Radojicic: Ja, vor allem mit Blick auf die Verantwortung. Der entscheidende Wandel besteht nicht allein darin, dass betroffene Unternehmen zusätzliche Sicherheitsmaßnahmen umsetzen müssen. Cybersicherheit wird ausdrücklich zur Aufgabe der Geschäftsleitungen. Es handelt sich dabei weniger um einen Paradigmenwechsel bei den technischen Maßnahmen als vielmehr der Verantwortung. Geschäftsleitungen betroffener Unternehmen müssen dafür sorgen, dass angemessene Risikomanagement-Maßnahmen umgesetzt werden und deren Umsetzung überwachen. Dazu müssen sie Cyberrisiken und deren mögliche Auswirkungen auf das eigene Unternehmen beurteilen können. Dabei geht es längst nicht mehr nur um Firewalls, Updates oder Virenscanner. Im Mittelpunkt stehen die Widerstandsfähigkeit des gesamten Unternehmens, das Krisenmanagement, die Wiederherstellung des Betriebs, die Sicherheit der Lieferkette, der Umgang mit Sicherheitsvorfällen und die Frage, ob die getroffenen Maßnahmen tatsächlich wirksam sind. Fallen zentrale IT-Systeme aus, kann im schlimmsten Fall der gesamte Geschäftsbetrieb zum Stillstand kommen. Genau deshalb muss sich auch die Geschäftsführung mit Cybersicherheit beschäftigen.
Was müssen Geschäftsführungen im Kontext von NIS-2 verstehen oder leisten?
Mirko Radojicic: Von Geschäftsleitungen wird nicht erwartet, dass sie zu IT-Sicherheitsexperten werden. Sie müssen jedoch in der Lage sein, Cyberrisiken zu beurteilen und auf dieser Grundlage nachvollziehbare und fundierte Entscheidungen zu treffen. Dafür müssen sie verstehen, welche Prozesse, Systeme und Leistungen für ihr Unternehmen besonders kritisch sind, welche Ausfälle verkraftbar wären und welche den Geschäftsbetrieb gefährden könnten. Ebenso wichtig ist der Blick auf Abhängigkeiten von Dienstleistern, Cloud-Anbietern und Lieferanten sowie auf die möglichen wirtschaftlichen und operativen Folgen eines Cyberangriffs. Geschäftsleitungen betroffener Unternehmen tragen zudem die Verantwortung dafür, dass angemessene Risikomanagementmaßnahmen umgesetzt werden, und müssen deren Umsetzung überwachen. Dazu gehört auch, regelmäßig überprüfen zu lassen, ob die Maßnahmen tatsächlich wirksam sind. Außerdem sind sie verpflichtet, regelmäßig an Schulungen teilzunehmen. Dabei sollten sie unter anderem Antworten auf folgende Fragen einfordern:
- Welche wesentlichen Cyberrisiken ist unser Unternehmen ausgesetzt?
- Wie schnell würden wir einen Angriff erkennen?
- Wie lange können wir unsere wichtigsten Geschäftsprozesse aufrechterhalten?
- Verfügen wir über Notfall- und Wiederanlaufpläne.
- Wann wurden diese Pläne zuletzt unter realistischen Bedingungen getestet?
Warum reicht es für eine wirksame Cyberabwehr nicht aus, technisch gut aufgestellt zu sein?
Mirko Radojicic: Nach unserer Erfahrung sind viele Unternehmen technisch bereits gut aufgestellt. Der größte Nachholbedarf liegt häufig gar nicht bei der Technik, sondern bei den Prozessen, den Verantwortlichkeiten und der Dokumentation. NIS-2 verlangt nicht nur angemessene technische Schutzmaßnahmen, sondern auch, dass betroffene Unternehmen ihre individuellen Risiken bewerten, klare Verantwortlichkeiten festlegen, geeignete Maßnahmen umsetzen und deren Wirksamkeit überprüfen. Ein gutes Beispiel sind Back-ups. Viele Unternehmen sichern ihre Daten regelmäßig. Entscheidend ist jedoch, ob sich diese im Ernstfall auch vollständig und rechtzeitig wiederherstellen lassen. Deshalb nennt NIS-2 neben dem Back-up-Management ausdrücklich auch die Wiederherstellung nach einem Notfall und das Krisenmanagement. Ähnlich gilt für die Zuständigkeiten. Wenn ein Unternehmen auf die Frage, wer für eine Datensicherung verantwortlich ist, antwortet: „Das macht, wer gerade da ist“, reicht das nicht aus. Es braucht eindeutig definierte Rollen, nachvollziehbare Abläufe und eine belastbare Dokumentation. Die Prozesse müssen auch funktionieren, wenn einzelne Personen nicht verfügbar sind. Technik kann schließlich nur dann wirksam schützen, wenn sie in verlässliche organisatorische Strukturen eingebettet ist.
Warum spielt der Workshop-Charakter eurer Schulungen eine so große Rolle?
Mirko Radojicic: Unsere Schulungen sind bewusst als interaktive Workshops aufgebaut. Zu Beginn vermitteln wir die regulatorischen Anforderungen aus NIS-2 und dem BSI-Gesetz. Mein Kollege Dr. Matthias Zuchowski übernimmt dabei die grundlegende regulatorische Einordnung. Ich vertiefe diese aus meiner Beratungspraxis, insbesondere mit Blick auf das Risikomanagement und die Frage, wie sich die Anforderungen wirksam in bestehende Governance-, Entscheidungs- und Unternehmensprozesse integrieren lassen. Gerade diese Verbindung aus fundierter regulatorischer Einordnung und praxisnaher Beratung hat sich in unseren Schulungen besonders bewährt. Mindestens ebenso wichtig ist der Austausch untereinander. Wann hat man schon mal die Gelegenheit, sich intensiv mit anderen Mitgliedern von Geschäftsleitungen über Cyber-Sicherheit auszutauschen? Genau dafür schaffen wir einen vertraulichen Rahmen. Zu Beginn vereinbaren wir, dass die Inhalte der Gespräche nicht nach außen getragen werden. So können die Teilnehmenden offen über eigene Herausforderungen sprechen, jederzeit Fragen stellen und ihre Erfahrungen einbringen. Wir arbeiten mit konkreten Fragestellungen und diskutieren gemeinsam mögliche Vorgehensweisen. Gerade wenn Geschäftsleitungen aus unterschiedlichen Unternehmen zusammenkommen, entstehen wertvolle Gespräche darüber, welche Herausforderungen sie beschäftigen und wie sie mit bestimmten Situationen umgehen. Diesen offenen Austausch erleben wir besonders bei unseren Präsenzveranstaltungen in Bochum auf dem G DATA Campus. Auch beim gemeinsamen Mittagessen setzt sich dieser Austausch häufig fort. Unterschiedliche unternehmerische Hintergründe treffen auf ähnliche Herausforderungen, davon profitieren alle Teilnehmenden. Wichtig zu erwähnen ist, dass wir die Schulungen auch online durchführen, wenn ein Termin in Bochum vor Ort nicht infrage kommt. Eine dritte Option ist, dass wir für die Schulung beim eigenen Unternehmen durchführen.
Warum arbeitet ihr mit realistischen Angriffsszenarien?
Mirko Radojicic: Viele Anforderungen aus NIS-2 wirken zunächst sehr abstrakt. Begriffe wie Risikomanagement oder Business Continuity sind schnell genannt. Doch was bedeuten sie konkret für das eigene Unternehmen? Die eigentliche Herausforderung besteht darin, dies regulatorischen Anforderungen auf die betriebliche Praxis zu übertragen. Genau deshalb arbeiten wir mit realistischen Angriffsszenarien. Wir beginnen zum Beispiel mit einem Montagmorgen: Mitarbeitende kommen ins Unternehmen und können nicht mehr auf zentrale Systeme zugreifen. Das Telefon klingelt, Kunden melden Probleme und kurz darauf steht der IT-Leiter vor der Tür. Von diesem Moment an überlegen wir gemeinsam mit den Teilnehmenden: Was passiert jetzt? Wer muss informiert werden? Wer trifft welche Entscheidungen? Welche Geschäftsprozesse müssen zuerst wiederhergestellt werden? Wie kommuniziert das Unternehmen mit Kunden und weiteren Beteiligten? Und was hätte bereits im Vorfeld ausgearbeitet werden müssen? An einem solchen Beispiel wird schnell deutlich, ob Verantwortlichkeiten geklärt, Abläufe vorbereitet und die richtigen Informationen verfügbar sind. So werden die Anforderungen aus NIS-2 greifbar und lassen sich leichter in konkrete Maßnahmen für das eigene Unternehmen übersetzen.
Woran erkennt man eine gute NIS-2-Schulung?
Mirko Radojicic: Eine gute NIS-2-Schulung vermittelt nicht nur regulatorische Anforderungen, sondern hilft den Teilnehmenden dabei, diese auf das eigene Unternehmen zu übertragen. Deshalb passen wir unsere Schulungen u. a. auch an die Branche, das Geschäftsmodell und kritische Geschäftsprozesse der teilnehmenden Firmen an. Gleichzeitig legen wir großen Wert darauf, dass die Inhalte verständlich vermittelt, anhand realistischer Beispiele veranschaulicht und gemeinsam diskutiert werden. Am Ende sollten Geschäftsleitungen Cyberrisiken besser einordnen, die richtigen Fragen stellen und fundiert beurteilen können, welche Maßnahmen für ihr Unternehmen relevant sind. Eine gute Schulung liefert daher nicht nur Wissen, sondern schafft konkrete Orientierung für Entscheidungen im Unternehmensalltag.
Was sollten Geschäftsführungen aus einer Schulung mitnehmen?
Mirko Radojicic: Kein Unternehmen kann sämtliche Cyberrisiken vollständig ausschließen. Entscheidend ist deshalb, Risiken bewusst zu steuern und auf den Ernstfall vorbereitet zu sein. Wer Zuständigkeiten geklärt, Notfallpläne erstellt und mögliche Szenarien bereits im Vorfeld durchdacht hat, kann dann deutlich schneller und strukturierter handeln. Genau darum geht es bei NIS-2: nicht um Perfektion, sondern um angemessene und wirksame Maßnahmen, mit denen betroffene Unternehmen ihre Risiken reduzieren und ihre Handlungsfähigkeit stärken.
Danke für das Gespräch
Wann findet die nächste G DATA-Geschäftsführungsschulung statt?
Die nächste NIS-2-Schulung für Geschäftsleitungen von G DATA findet am 13. Oktober 2026 statt. Im Anschluss erhalten die Teilnehmenden eine Bescheinigung, mit der sie ihre Teilnahme und die vermittelten Schulungsinhalte dokumentieren können. Um ihre Kenntnisse aktuell zu halten, sollten Geschäftsleitungen die Schulung spätestens nach drei Jahren auffrischen. Bei wesentlichen Veränderungen, etwa einem Wechsel in der Geschäftsleitung, neuen Geschäftsprozessen oder einer veränderten Risikolage, kann eine frühere Auffrischung sinnvoll sein.
Wer sich unabhängig von der Pflichtschulung mit den Anforderungen der NIS-2-Richtlinie beschäftigen möchte, findet auch in der G DATA Academy einen E-Learning-Kurs zu der Cybersicherheitsrichtlinie. In sechs Modulen vermittelt dieser die rechtlichen Grundlagen, die Anforderungen an das Risikomanagement sowie organisatorische und technische Maßnahmen nach NIS-2. Darüber hinaus behandelt er Meldepflichten bei Sicherheitsvorfällen und die behördliche Aufsicht.