Wofür steht SIEM?
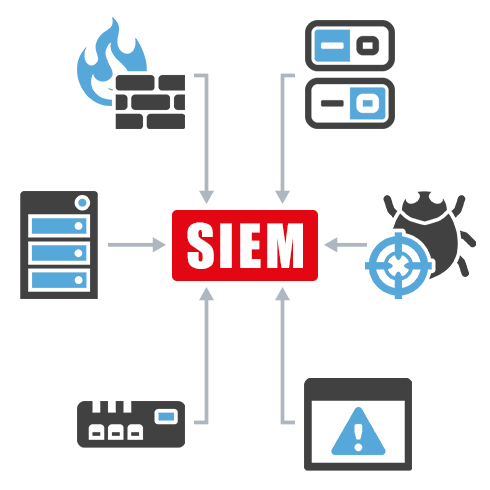
SIEM steht für Security Information and Event Management. Dabei handelt es sich um ein zentrales System, das je nach Konfiguration die gesamte oder nur ausgewählte Teile der IT-Sicherheit von Unternehmen in Echtzeit überwacht. Ein SIEM sammelt ständig sensible Daten, vergleicht sie mit den Daten im „Normalbetrieb“ und erkennt bei auffälligen Abweichungen potenzielle Bedrohungen. Dieses Vorgehen ist eine Kombination aus den Konzepten SIM (Security Information Management) und SEM (Security Event Management).
Ein SIM-System (Security Information Management) speichert Log-Informationen von Betriebssystemen und IT-Security-Komponenten, wie zum Beispiel Firewalls, Intrusion-Prevention-Systemen (IPS) oder Intrusion-Detection-Systemen (IDS). Diese Log-Daten werden in einer oder mehreren zentralen Datenbanken gesammelt. SEM (Security Event Management) verwendet dann diesen Pool an gesammelten Log-Daten und korreliert sie nach festgelegten Richtlinien miteinander.
SIEM verknüpft diese Security-Informationen in einer Management Software, sodass eine zeitnahe Analyse durch einen IT-Experten möglich ist. Dank dieser Informationen können potenzielle Bedrohungen frühzeitig durch Fachpersonal erkannt und behoben werden.
Wie funktioniert SIEM?
Ein Security Information and Event Management (SIEM) sammelt die bei der Konfiguration festgelegten Daten aus vorab definierten Quellen. Integriert der IT-Verantwortliche klar abgesteckte Korrelations-Regeln und Richtlinien in das System, gibt es von da an vollautomatisch Warnmeldungen heraus, sobald die festgelegten Bedingungen erfüllt sind. In den meisten Fällen ist dennoch eine manuelle Analyse der potenziellen Bedrohung durch einen IT-Experten erforderlich. Die Einrichtung erfordert zudem sehr viel Zeit und geschultes Fachpersonal, da Datenquellen angebunden und Regeln definiert und abgestimmt werden müssen.
Je besser die Korrelationsregeln auf die eigene IT-Umgebung abgestimmt sind, desto zuverlässiger erkennt das SIEM Unstimmigkeiten. Gibt es zum Beispiel zu einem Zeitpunkt extrem häufige Login-Versuche mit einer gehackten E-Mail-Adresse eines Mitarbeiters, kann dieses potenzielle Risiko zeitnah durch die IT-Abteilung aus den Logdaten herausgelesen und Schutzmaßnahmen eingeleitet werden.
Vorteile einer SIEM-Lösung
Ein komplexes SIEM-System im eigenen Unternehmen zu implementieren, kann bei richtiger Anwendung die IT Security erhöhen. IT-Abteilungen werden bei der Suche nach IT-Sicherheitsrisiken im Unternehmensnetzwerk unterstützt, da SIEM-Lösungen Logfiles unterschiedlicher Quellen an zentralen Orten speichern und in Echtzeit mögliche Gefahren anzeigen – eine zeitaufwändige Konfiguration vorausgesetzt. Auch wenn eine SIEM-Lösung nicht direkt eine entsprechende Gegenmaßnahme parat hat, gibt sie Anhaltspunkte für mögliche Sicherheitsrisiken, die durch Fachpersonal gelöst werden können.
Gerade der Diebstahl von sensiblen Daten kann zu einer erheblichen Betriebsschädigung führen – vom Reputationsschaden ganz zu schweigen. Auch bei dieser Problematik können SIEM-Lösungen einen entscheidenden Vorteil bieten: SIEM-Lösungen können Protokolle manipulationssicher speichern. Das hängt aber von Konfiguration und Speicherart ab. Damit kann jedes Unternehmen beweisen, dass es sich an Datenschutzrichtlinien (wie DSGVO, BDSG) gehalten und sofort reagiert hat.
Einschränkungen einer SIEM-Lösung
Bis ein SIEM-System die IT-Sicherheit eines Unternehmens erhöht, müssen einige Hürden überwunden werden. Denn: Bevor ein SIEM-System funktioniert, muss es richtig in das IT-System des Unternehmens integriert und sinnvolle Richtlinien erstellt werden. Wird ein SIEM-Tool falsch konfiguriert, können weitere Gefahren die Folge sein: Zum Beispiel suggeriert es dann eventuell eine „falsche Sicherheit“, während es wichtige Sicherheitsereignisse übersieht.
Was daher bei der ersten Konfiguration sowie dem laufenden Betrieb in jedem Fall benötigt wird ist umfangreiches IT-Security Know-How. Speziell ausgebildetes Fachpersonal muss nicht nur dafür sorgen, dass eine SIEM-Lösung korrekt integriert ist, sondern Meldungen des Systems richtig einordnen können. Es gibt Angriffe wie z.B. Advanced Persistent Threats (APTs), bei denen sich hochprofessionelle Angreifer gezielt im Netzwerk verstecken und die daher extrem schwer zu erkennen sind. Erst wenn das Personal potenzielle Angriffe aus der Vielzahl an Logdaten herauslesen und bei Gefahr passende Handlungen ableiten kann, steigt die Security.
Was ist ein Managed SIEM?
Wenn ein Unternehmen die Implementierung und/oder den Betrieb eines SIEM an einen externen Dienstleister auslagert, spricht man von „Managed SIEM“. Spezialisierte Dienstleister bringen das nötige Know-how mit, um bei der aufwendigen Integration und Konfiguration des SIEM-Systems zu unterstützen. Zudem können sie dank ihrer Expertise die Meldungen des SIEM richtig einordnen. Sie überwachen rund um die Uhr alle SIEM-Alarme und informieren den Kunden über ungewöhnliche Aktivitäten im Netzwerk.
Was ist der Unterschied zu Managed XDR?
Wenn es um die Überwachung der IT-Infrastruktur geht, ist neben einem gemanagten SIEM auch häufig von Managed XDR – auch SOC Service genannt – die Rede. Managed SIEM und Managed XDR verfolgen grundsätzlich das gleiche Ziel. Dennoch gibt es Unterschiede, die besonders im Hinblick auf die Entlastung des eigenen IT-Teams relevant sind.
Managed-XDR-Anbieter setzen eine Extended Detection and Response (XDR) Lösung ein, um das Netzwerk des Kunden zu überwachen. Während ein SIEM beliebige Logquellen nutzen kann, verwendet XDR speziell für die Angriffserkennung entwickelte Software-Agents auf definierten überwachten Geräten.
Ein Vorteil des gemanagten SIEM ist daher, dass es durch mehr Datenquellen mehr Sichtbarkeit liefert. Der Nachteil ist jedoch, dass es trotz Managed Service mit einem deutlich höherer Arbeitsaufwand beim Kunden verbunden ist. Zum Einen ist es sehr zeitintensiv, anfangs gemeinsam Datenquellen zu integrieren, sinnvolle Richtlinien zu erstellen und Warnmeldungen zu konfigurieren. Zum anderen ist auch auf Dauer ein aufwendigerer Austausch nötig. Dadurch ist es mit höheren eigenen Personalkosten verbunden.
Ein weiterer Unterschied ist, dass Managed-XDR-Anbieter nicht nur die Analyse von Warnmeldungen übernehmen, sondern auch Gegenmaßnahmen ergreifen, um Cyberangriffe zu stoppen. Dadurch ist das Mitwirken des Kunden nur noch in wenigen Fällen nötig. Bei vielen Managed-SIEM-Angeboten werden Kunden hingegen vor allem über Warnmeldungen informiert, und die Arbeit der Reaktion liegt bei ihnen. Das erhöht ebenfalls den eigenen Personalaufwand und setzt mehr Fachwissen voraus.
Fazit SIEM
Security Information and Event Management (SIEM) ist eine leistungsfähige Security-Lösung, die Unternehmen bei der Erkennung von Cyberbedrohungen große Vorteile bieten kann – aber auch Zeit und geschultes Personal erfordert. Unternehmen können den Betrieb des SIEM daher an einen spezialisierten Dienstleister übergeben. Doch auch diese Option bringt meist hohen eigenen Arbeitsaufwand mit sich. Denn neben einem zeitintensiven Austausch müssen sich Kunden bei vielen Angeboten selbst um die Reaktion auf gemeldete Vorfälle kümmern.
Für viele mittelständische Unternehmen ist Managed XDR deshalb die einfachere Lösung. Fachleute überwachen Ihre Endpunkte rund um die Uhr. Im vereinbarten Rahmen stoppen sie Angriffe direkt. Wer bereits ein SIEM betreibt, kann beides kombinieren.