Künstliche Intelligenz ist im Umgang mit Cyberrisiken nicht mehr wegzudenken. Daher kommt schnell die Frage auf, ob KI nicht die Arbeit von Security Analysten nicht vollständig übernehmen könnte. Die kurze Antwort darauf: Nein. Allerdings ist das Thema damit nicht beendet. Die eigentliche Stärke eines modernen Managed SOC liegt darin, dass künstliche Intelligenz und der Mensch Hand in Hand agieren.
Riesige Datenmengen zu verarbeiten
Ein Managed Security Operations Center verarbeitet täglich eine enorme Menge an Telemetriedaten. Jeder Alarm, jede Prozessausführung, jede Anmeldung im System und zahlreiche weitere Ereignisse liefern Hinweise. Diese zeigen, ob sich Angreifer im Netzwerk bewegen oder ob es um einen normalen Vorgang handelt. Das Analystenteam steht dabei nicht vor der Herausforderung, möglichst viele Informationen zu sammeln. Es geht vielmehr darum, die wirklich relevanten Ereignisse herauszufiltern, um Attacken aufzudecken und darauf zu reagieren.
Die meisten Warnmeldungen stellen sich nach der Analyse als harmlos heraus. Trotzdem müssen wir jede Auffälligkeit zunächst bewerten. Hier kann künstliche Intelligenz wertvoll unterstützen.
KI als Analyse-Beschleuniger und Bewertungsunterstützer
Im Alltag eines SOCs geht es nicht nur um Datenmengen, sondern auch um Geschwindigkeit. Die Analystinnen und Analysten untersuchen beispielsweise komplexe Powershell-Befehle, Kommandozeilen oder Log-Dateien und müssen die Handlungsweise und die Hintergründe schnell verstehen. Künstliche Intelligenz kann dann in Form eines „intelligenten Sparringspartner“ unterstützen: Sie fasst umfangreiche Informationen zusammen, liefert Hintergründe und verweist gegebenenfalls auf technische Dokumentationen. Hierdurch entfällt ein großer Teil einer manuellen Recherche. Das Analystenteam gelangt daher schneller zu einer ersten Einschätzung, ob der Vorgang schädlich ist oder nicht. Dadurch gewinnen sie wertvolle Zeit für die eigentliche Untersuchung. Gerade bei laufenden Cyberangriffen ist dieser zeitliche Vorteil entscheidend, um den Schaden klein zu halten.
Künstliche Intelligenz ist zwar sehr hilfreich, aber dennoch ist Vorsicht geboten: Sie kennt nie den vollständigen Kontext. So weiß sie beispielsweise nicht, über welche besonderen Netzwerkeigenschaften ein Unternehmen verfügt und welche Vorgänge daher in Ordnung sind und welche nicht. Ein einzelner Befehl kann verdächtig wirken, obwohl ihn ein Administrator im Rahmen einer Wartung bewusst ausgeführt hat. Umgekehrt ist ein scheinbar harmloser Vorgang möglicherweise Teil eines gezielten Angriffs.
„KI bewertet ausschließlich die Informationen, die ihr zur Verfügung stehen. Ob es sich tatsächlich um einen Sicherheitsvorfall handelt, entscheidet weiterhin der Mensch“, sagt Christoph Schulze.
Das Analystenteam berücksichtigt bei der Arbeit die Gegebenheiten im Unternehmen, zum Beispiel die Netzwerkstruktur, bekannte Prozesse, frühere Vorfälle und weitere individuelle Besonderheiten der Firma. Diese Informationen erhalten die Spezialisten vom deutschen Cyber-Defense während des Onboarding-Prozesses von G DATA MXDR. Zudem entscheidet das Expertenteam im Fall eines bestätigten Angriffs, welche Maßnahmen zu treffen sind. Künstliche Intelligenz unterstützt hier mit Vorschlägen. Am Ende beschließt der Mensch aber klar, welche Aktion folgt und trägt hierfür auch die Verantwortung. Dabei wird die Art der Reaktion entweder mit dem Kunden abgestimmt oder direkt angestoßen, weil sie vorher grundsätzlich abgestimmt war. Gerade diese Kombination aus technischer Unterstützung und menschlicher Erfahrung sorgt dafür, dass Entscheidungen fundiert und nachvollziehbar bleiben. Außerdem werden so Fehlalarme reduziert.
Entscheidungen sind nicht automatisierbar
Cybersecurity ist selten schwarz oder weiß. Viele Situationen lassen sich erst richtig bewerten, wenn Erfahrungen aus früheren Vorfällen einfließen. Das Analystenteam erkennt Muster, hinterfragt Ergebnisse und prüft kritisch, ob die Empfehlung der KI tatsächlich plausibel ist. Wichtig ist: Auch moderne KI-Systeme machen Fehler. Sie interpretieren Zusammenhänge möglicherweise falsch oder kommen aufgrund von fehlenden Informationen zu unzutreffenden Einschätzungen. Deshalb übernehmen die Spezialisten von G DATA Ergebnisse aus künstlicher Intelligenz nicht ungeprüft. Sie dienen als Unterstützung, aber nicht als Ersatz für die fachliche Expertise des Analystenteams.
Klar ist aber auch, dass die Entwicklung noch am Anfang steht. In einem Managed SOC wiederholen sich viele Vorgänge regelmäßig. KI könnte künftig erkennen, dass bestimmte Ereignisse bereits dutzendfach als unkritisch bewertet wurden und Analysten eine entsprechende Einschätzung liefern. Auch automatische Reaktionen auf eindeutig erkannte Bedrohungen wie die vorübergehende Isolation eines kompromittierten Systems gewinnt hier an Bedeutung. Die finale Kontrolle bleibt dabei jedoch beim Menschen.
Ein oft unterschätztes Problem in der täglichen Arbeit eines Analystenteams ist die sogenannte Alert Fatigue, die Alarmmüdigkeit. Das SOC bearbeitet täglich zahlreiche Warnmeldungen, von denen sich viele als harmlos herausstellen. Wer über Stunden immer wieder ähnliche Fälle bewertet, läuft zwangsläufig Gefahr, zu routiniert zu werden und kritische Unterschiede zu übersehen. Genau hier kann künstliche Intelligenz ihre Stärken ausspielen: Sie wird nicht müde, bewertet jeden Vorfall nach denselben Kriterien und erkennt auch kleine Abweichungen von bekannten Mustern. Dadurch kann sie dem Analystenteam gezielt auf Ereignisse aufmerksam machen, die tatsächlich eine nähere Untersuchung verdienen. Das reduziert nicht nur den Zeitaufwand, sondern erhöht gleichzeitig die Qualität der Analyse.
Die Zukunft gehört der Zusammenarbeit
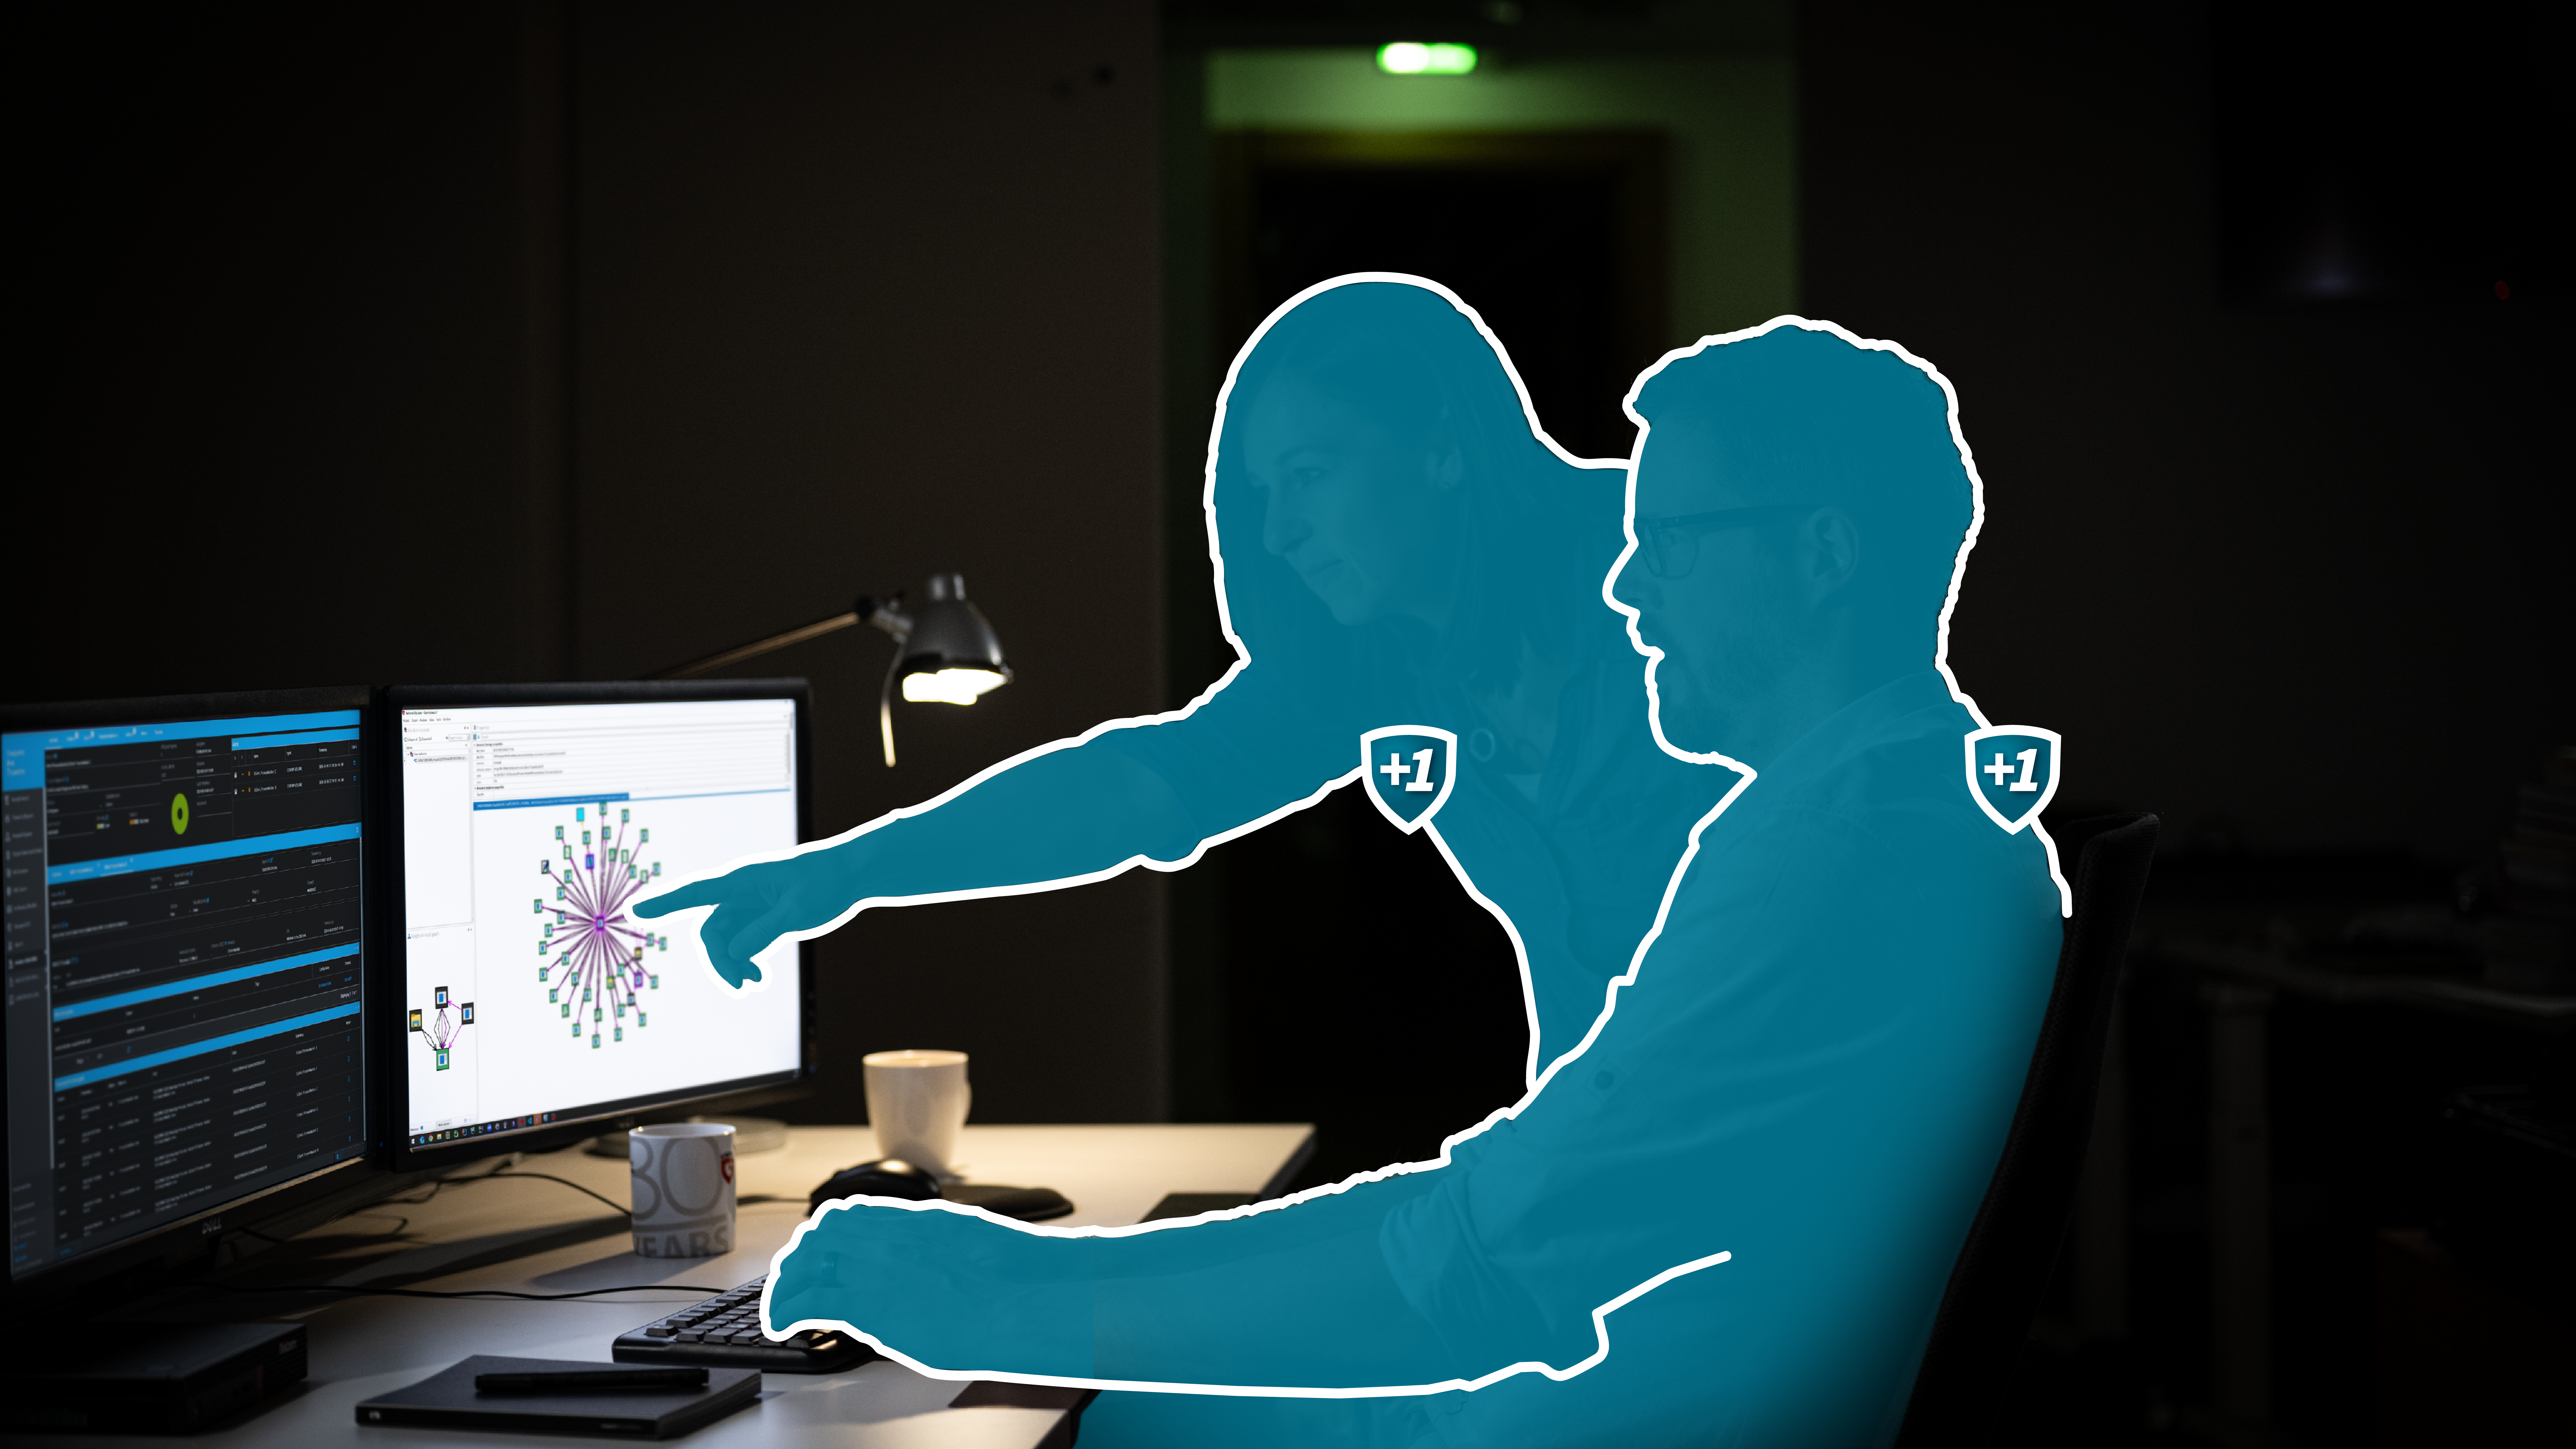
Oft heißt es heutzutage: Entweder KI oder Mensch. Bei der Cybersicherheit lautet das Credo jedoch ganz klar: Die Fachkraft zusammen mit künstlicher Intelligenz. KI verarbeitet große Datenmengen, fasst Informationen zusammen und beschleunigt Routineaufgaben. Währenddessen bringen erfahrene Analystinnen und Analysten Kontextwissen, Verantwortungsbewusstsein und die Fähigkeit mit, komplexe Situationen richtig einzuordnen. Gerade dieses Zusammenspiel macht ein modernes Managed Security Operations Center so leistungsfähig und effektiv. Erfolgreiche Cyberabwehr entsteht nicht allein durch intelligente Algorithmen, sondern durch intelligente Entscheidungen.